Apple, bancos, FAA e NSA na mesma semana: foi um ciberataque? A Casa Branca diz que não
Nove falhas em seis dias nos EUA levaram Washington a vir a público. O diretor dos serviços de informações e Marco Rubio falam em incidentes separados, ligados a atualizações e sistemas antigos.
A Casa Branca veio esta quarta-feira dizer que a vaga de falhas tecnológicas nos Estados Unidos não foi um ciberataque. “Isto não é um ciberataque, nem um esforço coordenado de um Estado”, afirmou Jay Clayton, diretor dos serviços de informações. Marco Rubio, secretário de Estado e conselheiro de Segurança Nacional, acrescentou que não há qualquer indício de que os incidentes estejam ligados entre si.
A necessidade de o dizer em voz alta explica-se pela lista. Entre 12 e 17 de novembro contámos nove falhas relevantes, em setores que pouco têm a ver uns com os outros.
Que falhas aconteceram nos EUA esta semana?
Começou a 12 de novembro com a Microsoft, que deixou o Outlook e o Teams em baixo durante mais de um dia. No dia seguinte foi a vez da Workday, com ferramentas de recursos humanos e salários, e da paragem nacional das descolagens ordenada pela FAA, a autoridade da aviação americana.
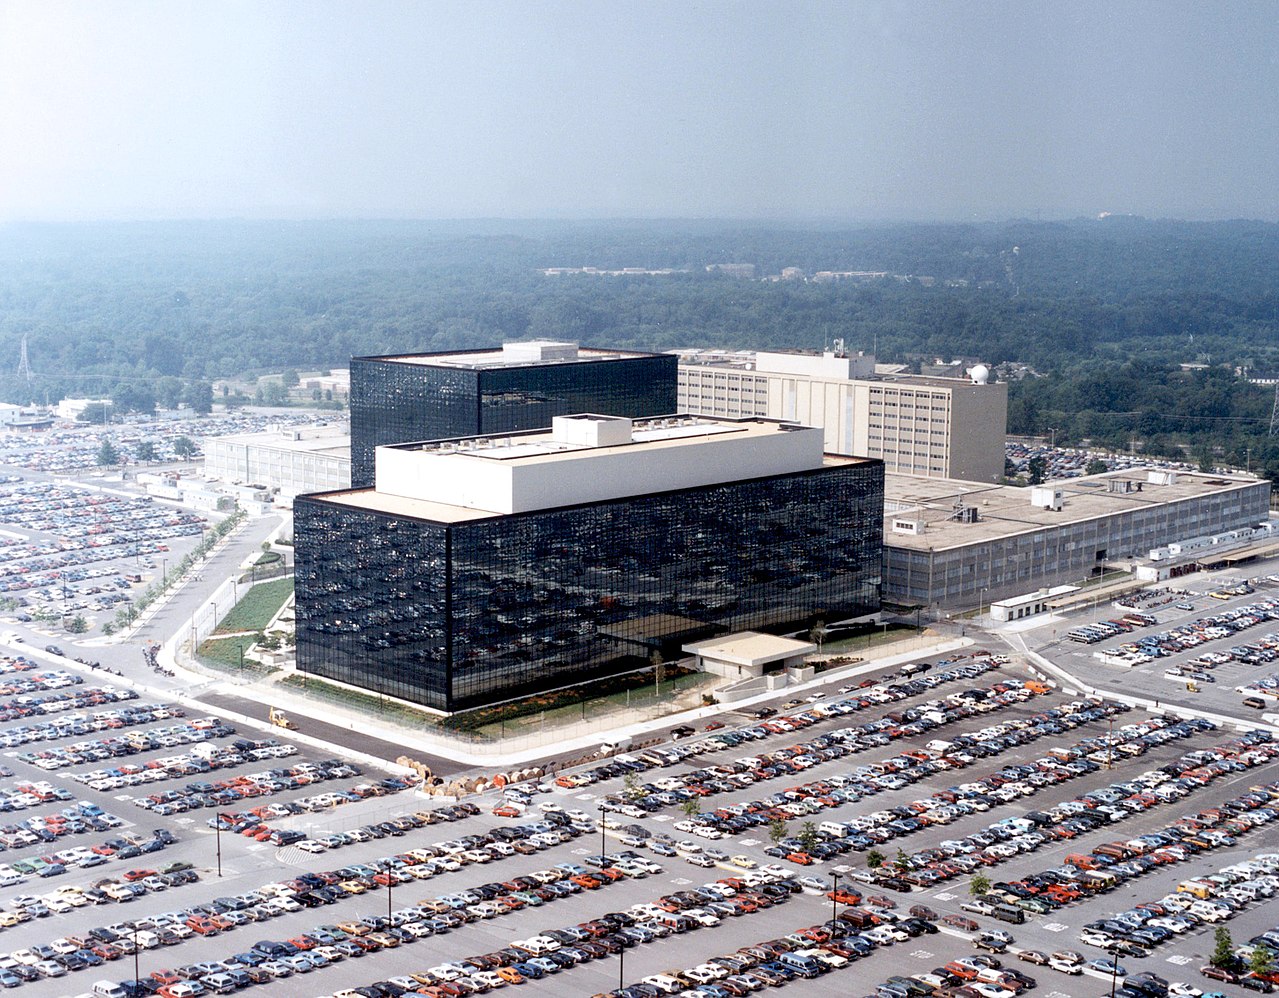
Segunda-feira trouxe os bancos: clientes do JPMorgan Chase, Bank of America e Wells Fargo com dificuldade em entrar nas contas e mover dinheiro. A United Airlines reteve voos no mesmo dia. Terça foi o dia mais cheio, com a Apple (iCloud, Apple Pay, App Store), a Marriott, a corretora Charles Schwab e a rede interna classificada da NSA, a agência de espionagem eletrónica.
O que causou cada falha?
Onde há explicação, é técnica e caseira. A Microsoft apontou uma atualização de capacidade da sua rede. O JPMorgan falou num erro de software. A Apple atribuiu o problema a uma atualização interna e a NSA a uma “degradação temporária” associada a manutenção. A United e a Marriott dizem não ver sinais de um problema de cibersegurança.
Clayton resumiu a tese do Governo numa frase pouco tranquilizadora: os sistemas precisam de ser atualizados e corrigidos, e nem sempre voltam como se esperava depois disso.
O caso está encerrado?
Não totalmente. A FAA concentrou a investigação da sua paragem em routers de dois locais remotos, em Amarillo, no Texas, e em El Dorado, no Arkansas, mas a causa de fundo continua por fechar, e o secretário dos Transportes, Sean Duffy, disse ter pedido ao FBI que analisasse o equipamento. A Microsoft ainda deve um relatório final.
Ou seja, a ausência de provas de um ataque é a posição oficial de hoje, e não a última palavra sobre cada caso. Para já, a explicação mais simples é também a menos cinematográfica: muita infraestrutura velha a ser mexida ao mesmo tempo.
Por Oliver Grant
Imagem: National Security Agency / Wikimedia Commons (domínio público)