A MEO já disse o que foi. Agora tem um calendário legal para cumprir
A operadora confirmou que as três quebras da noite de segunda para terça foram um ataque distribuído de negação de serviço, sem intrusão em dados. O regime da cibersegurança que entrou em vigor em abril transforma isso numa sequência de prazos: 24 horas, 72 horas e um relatório final em 30 dias úteis.
As quebras que deixaram clientes da MEO sem internet e sem televisão em três janelas da mesma noite não foram uma avaria. A análise técnica da própria operadora aponta para um ataque distribuído de negação de serviço — um DDoS — dirigido à sua infraestrutura, com volumes de tráfego altos o suficiente para congestionar a rede e degradá-la temporariamente.
A MEO foi específica em dois pontos. Não houve intrusão nem acesso a dados, nem da empresa nem dos clientes. E a instabilidade nos encaminhamentos BGP, que a comunidade técnica notou primeiro e que pareceu a origem do problema, foi consequência do ataque e não a sua causa. O serviço está estabilizado e o incidente foi comunicado ao Centro Nacional de Cibersegurança.
É aqui que a história deixa de ser sobre uma noite má e passa a ser sobre um calendário.
O que muda com o regime que entrou em vigor este ano
Até 3 de abril deste ano, uma operadora que levasse um DDoS tinha essencialmente de o resolver e explicar-se aos clientes. Desde essa data está em vigor o regime jurídico da cibersegurança, que transpôs a diretiva europeia NIS2 e que trata as empresas de comunicações eletrónicas como entidades essenciais — a categoria mais exigente que o diploma tem.
Para essas entidades, um incidente significativo não se fecha com um comunicado. O artigo 42.º manda submeter uma notificação inicial sem demora injustificada e até 24 horas depois de a empresa concluir que existe um incidente significativo. Nas 72 horas seguintes tem de enviar uma atualização com uma avaliação da gravidade e do impacto. Quando o impacto significativo termina, o artigo 43.º dá outras 24 horas para o comunicar. E depois há o relatório final.
Trinta dias úteis, não trinta dias
O prazo do relatório final é a parte que quase toda a gente conta mal, porque o artigo 44.º não fala em trinta dias: fala em 30 dias úteis, contados não do incidente mas da notificação de fim de impacto. Se a MEO comunicou o fim do impacto esta semana, como a estabilização anunciada sugere, o relatório final cai já em finais de outubro. Fins de semana e o feriado de 5 de outubro empurram a data para lá do que a leitura apressada de “30 dias” daria.
Vale a pena dizer o que o relatório tem de conter, porque é aí que está a diferença entre uma nota à imprensa e uma prestação de contas: data e hora em que o incidente passou a ter impacto significativo, data e hora em que deixou de o ter, o impacto, o tipo de ameaça e a causa provável, e as medidas de mitigação aplicadas.
E quem recebe tudo isto
A resposta intuitiva é o CNCS, e foi isso que a MEO disse ter feito. O diploma é um bocadinho mais arrumado do que isso: o artigo 15.º cria autoridades nacionais setoriais de cibersegurança e entrega expressamente à ANACOM a matéria das comunicações eletrónicas e dos serviços postais. Na prática, o setor tem um regulador que já conhece bem — o mesmo que impõe compensações a quem fica sem internet numa mudança de operadora — e que passou também a ter competência de supervisão em cibersegurança.
O que está do outro lado, se os prazos falharem, é dinheiro a sério. Para uma entidade essencial, as contraordenações muito graves vão de 2.000 euros a 10 milhões de euros ou 2% do volume de negócios anual a nível mundial, consoante o valor mais alto. As graves ficam-se pelos 5 milhões ou 1%.
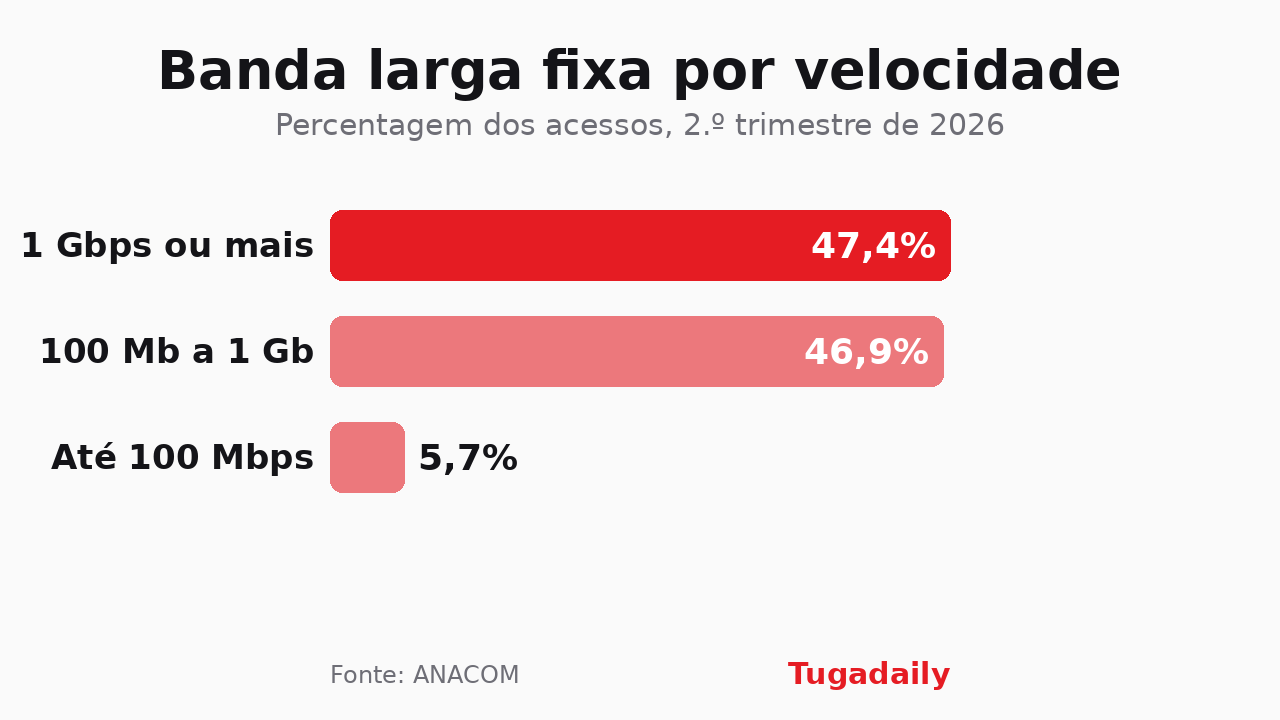
Nada disto quer dizer que a MEO tenha falhado seja o que for. Quer dizer que, num país onde quase metade das ligações fixas já anda a 1 Gbps, a conversa sobre uma noite sem rede deixou de acabar na manhã seguinte. Agora tem datas.
Por Oliver Grant
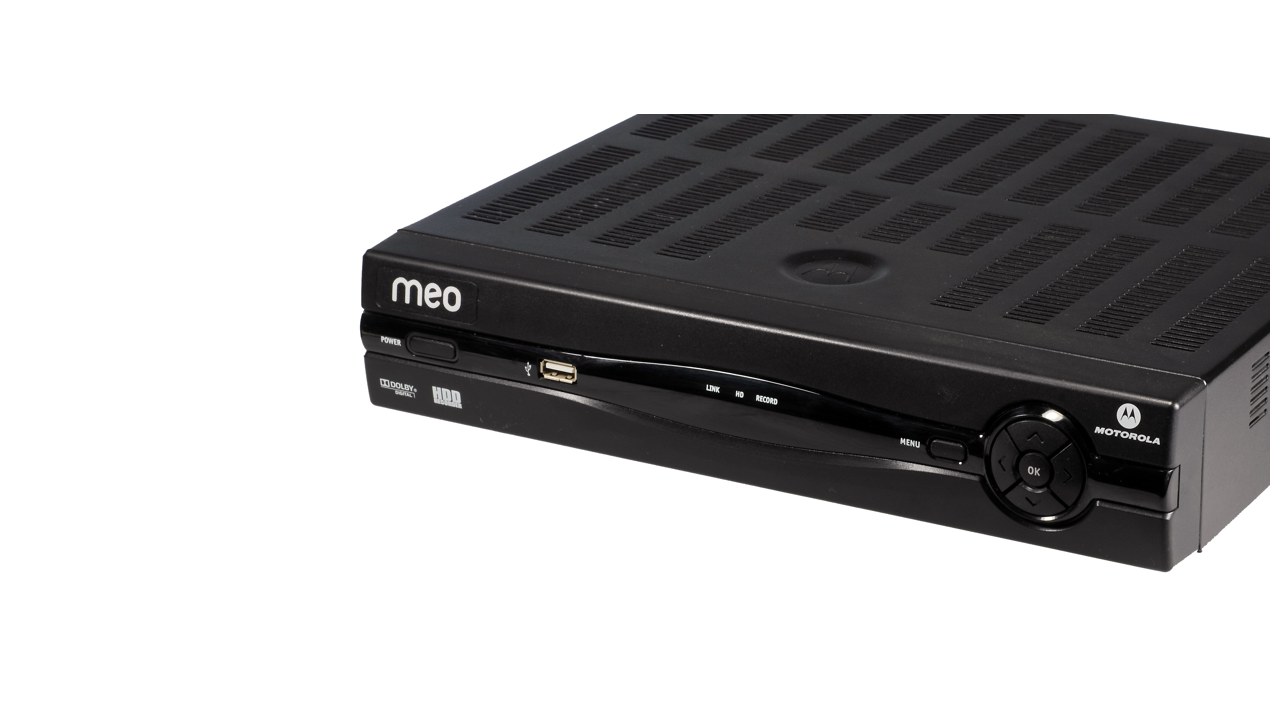
Imagem: MarcoTangerino / Wikimedia Commons (domínio público)